Accesso remoto, SASE e Zero Trust
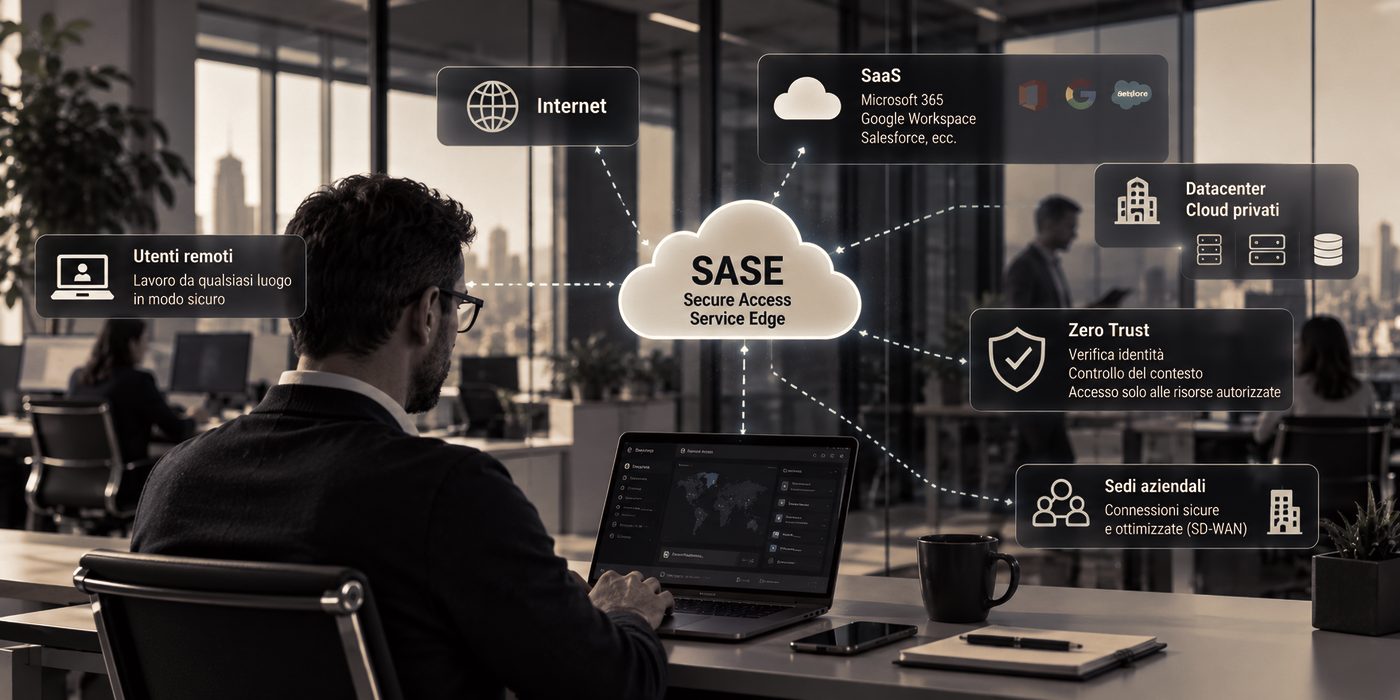
Ogni utente e ogni dispositivo viene verificato prima di accedere alle applicazioni, da qualunque luogo e su qualunque rete: per smart worker, filiali e fornitori.
Cosa comprende il servizio
Il perimetro non coincide più con la sede. Il modello Zero Trust sposta il controllo sull’identità, sul dispositivo e sul contesto di ogni singola richiesta di accesso.
- ZTNA. Accesso alle sole applicazioni autorizzate, non all’intera rete, con verifica continua di utente e dispositivo.
- SASE. Sicurezza di rete erogata dal cloud per sedi e utenti remoti: filtraggio web, protezione dalle minacce, controllo delle applicazioni SaaS.
- VPN. Accessi remoti sicuri con autenticazione a più fattori e verifica della postura del dispositivo.
- Accessi di fornitori e terzi. Accesso temporaneo, limitato e tracciato per manutentori e consulenti, con registrazione delle sessioni.
- Smart working. Stessa protezione dell’ufficio ovunque ci si colleghi, senza appesantire l’esperienza degli utenti.
Come lavoriamo
Lo stesso metodo in quattro fasi che applichiamo a ogni progetto, adattato a questo ambito.
01
Valutare
Censimento di applicazioni, utenti e modalità di accesso attuali, e individuazione dei rischi più urgenti.
02
Progettare
Definizione delle politiche di accesso per ruolo, dispositivo e contesto, e del percorso di migrazione dalla VPN tradizionale.
03
Realizzare
Attivazione graduale per gruppi di utenti e applicazioni, con test e formazione.
04
Presidiare
Monitoraggio degli accessi, revisione periodica dei permessi e gestione delle anomalie con il SOC.
Tecnologie
- Fortinet: FortiSASE, FortiClient e ZTNA
- Cisco: ISE per autenticazione e controllo degli accessi
- Integrazione con identità aziendale e autenticazione a più fattori
Per approfondire
Vuoi mettere in sicurezza gli accessi remoti?
Raccontaci il tuo contesto: ti rispondiamo con una proposta concreta. Puoi anche chiamarci al 800 035 430.