Insight
Analisi e approfondimenti
Standard, minacce e architetture per la sicurezza delle reti aziendali e degli impianti industriali.
ISO27001 e NIS2: Sinergie e importanza negli ambienti industriali OT
Punti di convergenza La certificazione ISO27001 e la conformità alla NIS2 presentano numerosi punti di sovrapposizione negli ambienti OT: Approccio basato sul rischio : Entrambi adottano un…
MITRE ATT&CK Framework nel mondo ICS
La crescente digitalizzazione dei sistemi di controllo industriale (ICS) ha portato a un aumento significativo dei rischi di cybersecurity in settori critici come energia, produzione,…
EDR vs CLASSIC ANTIVIRUS
La nuova tecnologia per difendersi dalle moderne minacce informatiche si chiama EDR (Endpoint Detection and Response). Quali sono le caratteristiche di un EDR I diversi vendor forniscono…
Cos’è lo standard Nerc
Il North American Electric Reliability Corporation (NERC), è un’associazione no-profit, che si occupa di creare standard per la messa in sicurezza di importati impianti elettrici. Nerc Cip…
L’energia: il nuovo bersaglio
Un gruppo di hacker chiamato Xenotime, definito come “il più pericoloso”, ha un nuovo bersaglio: la rete elettrica. Secondo Dragos, nota compagnia che lavora nell’ambito della sicurezza, le…
Lo standard IEC 62443/ISA 99
E’ un dato di fatto che sempre più speso gli impianti industriali sono presi di mira da attacchi informatici, sempre più specifici e sempre più pericolosi. Dopo Trisis/Triton , non parliamo…
Mancanza di visibilità nei sistemi ICS
Uno dei problemi principali in una rete industriale è la mancanza di visibilità della rete. Ovvero molto spesso non si conoscono gli oggetti ad essa connessi. Se si prova a chiedere ad un…
Il pericolo maggiore per la sicurezza è ancora l’errore umano
Diversi studi, tra cui il Rapporto Italian Cyber Security Report 2014 , evidenziano tra le principali cause di vulnerabilità agli attacchi informatici la scarsa consapevolezza degli utenti…
Il lato oscuro dell’Accesso Remoto ai sistemi ICS/SCADA
Probabilmente anche tu avrei sperimentato la comodità di connettersi ai sistemi industriali comodamente seduto nella poltrona di casa tua. Qualcuno può pensare che utilizzare software come…
Botnet
Le BotNet sono state pensate come reti di elaboratori per gestire e mantenere attivi servizi Web. I criminali le hanno compromesse per eseguire attività fraudolente. Zombie della Rete…
I ransomware più pericolosi degli ultimi anni
I malware creati con lo scopo di chiedere un riscatto (random in inglese) esistono da anni. Oggi prendono il nome di ransomware – l’unione delle parole ransom (riscatto) e software. Non…
Malware
I malware o software malevoli sono software con intenti dannosi. La maggior parte delle minacce online è un malware di qualche tipo. Tutto quello che c’è da sapere Sai come ogni anno la…
SCADA: Reti e Sicurezza
Le reti di Controllo di Supervisione e Acquisizione Dati ( Supervision Control And Data Acquisition – SCADA ) possono essere viste come un sistema comune di controllo utilizzato nelle…
Triton/TriSIS: il nuovo Stuxnet
La recente è scoperta di malware specifici per ICS che hanno come obiettivo i sistemi di strumenti a sicurezza di Triconex (SIS) di Schneider Electric. Hanno dimostrata capacità di…
Prevenire l’errore umano
Se hai letto il nostro articolo sul ruolo dell’errore umano nelle violazioni della sicurezza informatica , saprai che l’errore umano è la principale causa di oltre il 90% delle violazioni.…
Rispondere ad un incidente ICS in 4 passi
La risposta agli incidenti nell’ Information Technology ( IT ) e Operational Technology ( OT ) o nei Sistemi di Controllo Industriale ( ICS ) può sembrare molto simile, ma ha diverse…
La sicurezza ICS non è un copia incolla dei sistemi IT
Una gran parte dei sistemi di controllo industriale (ICS) sono infrastrutture critiche alla base della nostra società moderna. Alcuni di essi generano e distribuiscono energia e calore alle…
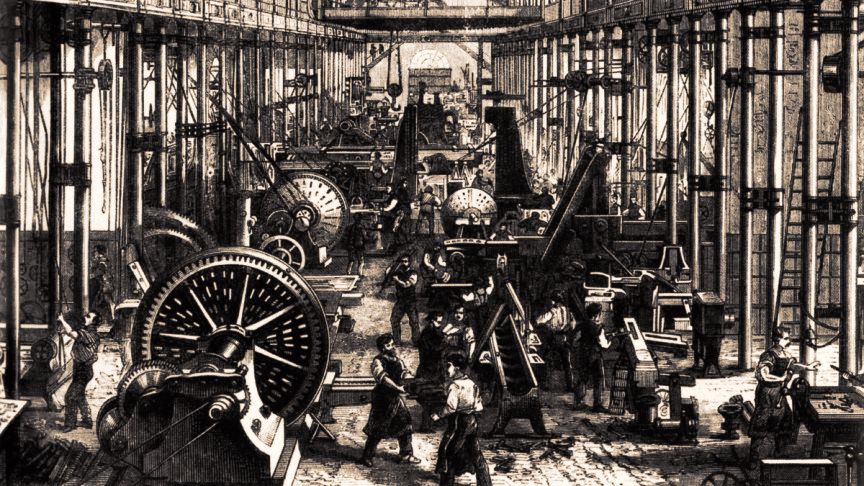
Attraverso le Rivoluzioni Industriali
Terminologie come ICS, SCADA, ModBus, OT e IT sono relativamente recenti. Questi termini sono stati infatti coniati per regolamentare i processi aziendali in tutte quelle parti non legate…