Compliance, VA e PT
Dalla gap analysis alle misure richieste dalla NIS2, con test periodici che misurano l’efficacia reale delle difese.
Cosa comprende il servizio
La conformità dimostra di aver fatto le cose per bene, i test dimostrano che funzionano. I due percorsi si rafforzano a vicenda.
- Gap analysis NIS2. Confronto tra misure in essere e requisiti del D.Lgs. 138/2024, con priorità e piano di adeguamento.
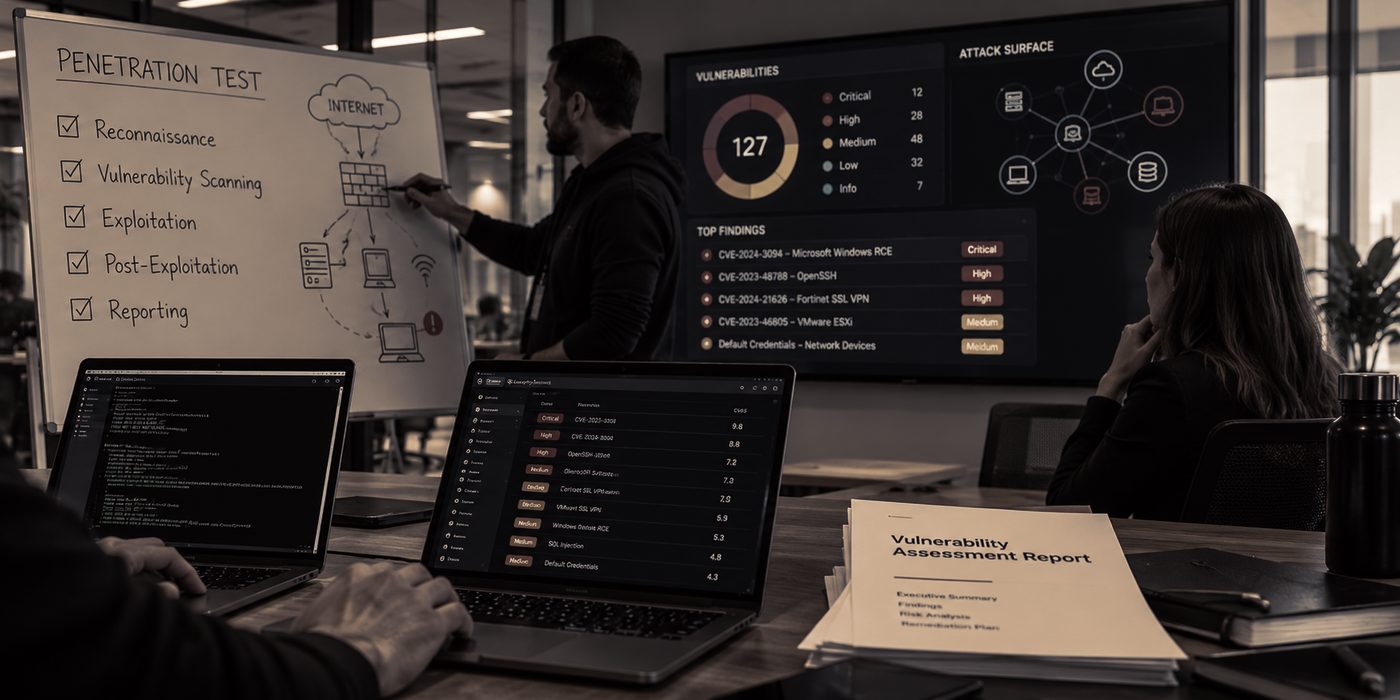
- Vulnerability Assessment. Scansione periodica di rete, server e applicazioni, con classificazione delle vulnerabilità per rischio reale.
- Penetration Test. Simulazione di attacco da parte di specialisti, su perimetro esterno, rete interna e applicazioni web.
- Report e remediation. Risultati leggibili sia dal management sia dai tecnici, con indicazioni operative per correggere.
- Gestione continua. Ripetizione dei test dopo le correzioni e a intervalli regolari, per tenere sotto controllo il rischio nel tempo.
Come lavoriamo
Lo stesso metodo in quattro fasi che applichiamo a ogni progetto, adattato a questo ambito.
01
Valutare
Definizione del perimetro, degli obiettivi e delle regole d’ingaggio, anche in relazione agli obblighi normativi.
02
Progettare
Pianificazione di test e attività di analisi, con finestre concordate per ridurre l’impatto sull’operatività.
03
Realizzare
Esecuzione delle verifiche e consegna di un report con evidenze e priorità.
04
Presidiare
Supporto alla correzione, retest e integrazione con la gestione delle vulnerabilità del SOC.
Riferimenti
- NIS2 – D.Lgs. 138/2024
- GDPR
- Framework Nazionale per la Cybersecurity
- ISO/IEC 27001
Vuoi sapere a che punto sei con NIS2?
Raccontaci il tuo contesto: ti rispondiamo con una proposta concreta. Puoi anche chiamarci al 800 035 430.