Endpoint e identità
Protezione delle postazioni e dei server, autenticazione forte e governo delle utenze amministrative, per fermare gli attacchi prima che si propaghino.
Cosa comprende il servizio
Oggi la maggior parte degli attacchi passa da una postazione compromessa o da credenziali rubate. Proteggere endpoint e identità significa chiudere entrambe le porte.
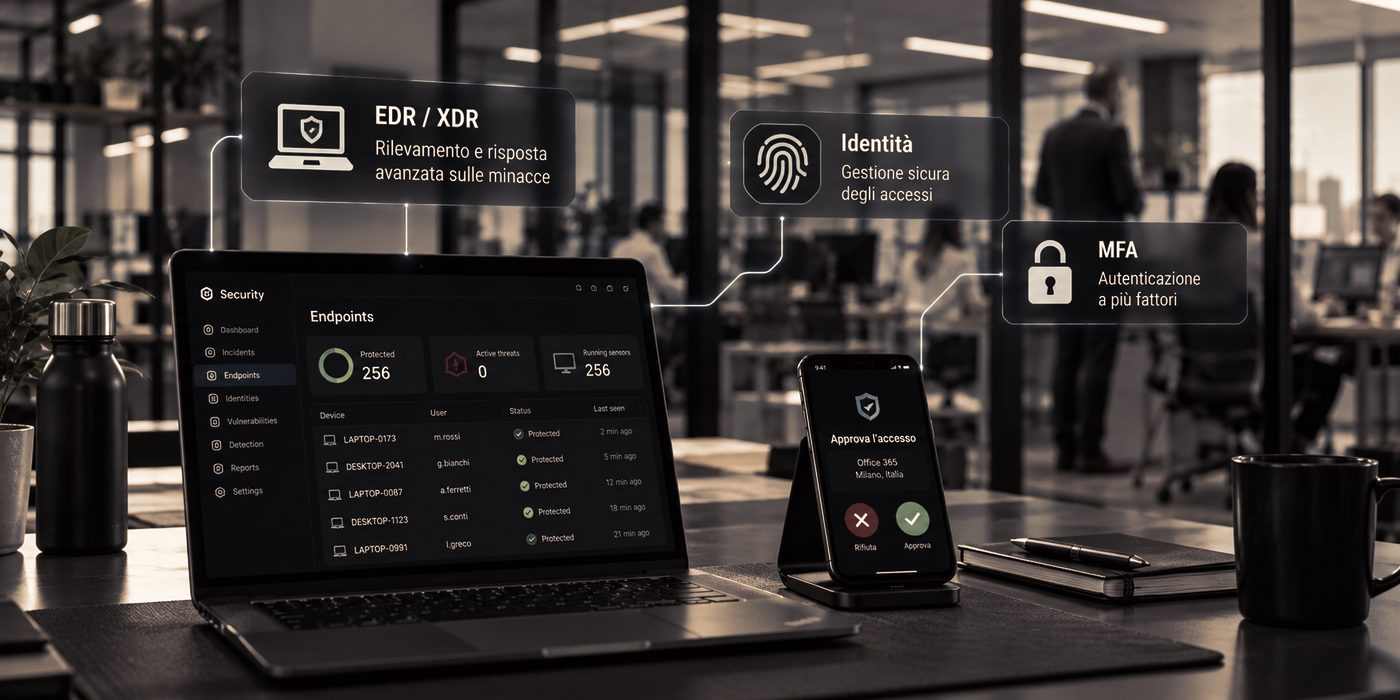
- EDR/XDR. Rilevamento e risposta sulle postazioni e sui server, con isolamento del dispositivo compromesso e correlazione degli eventi.
- Autenticazione a più fattori. MFA su accessi remoti, applicazioni critiche e account privilegiati.
- Accessi privilegiati (PAM). Custodia delle credenziali amministrative, accesso su richiesta e registrazione delle sessioni.
- Controllo degli accessi alla rete (NAC). Solo i dispositivi riconosciuti e conformi possono collegarsi, in rete cablata e wireless.
- Igiene delle utenze. Revisione di account dormienti, permessi eccessivi e password condivise.
Come lavoriamo
Lo stesso metodo in quattro fasi che applichiamo a ogni progetto, adattato a questo ambito.
01
Valutare
Stato di aggiornamento, copertura delle protezioni e modello di gestione delle utenze privilegiate.
02
Progettare
Scelta degli strumenti, politiche di protezione e di accesso, piano di adozione per ondate.
03
Realizzare
Distribuzione degli agent, integrazione con l’identità aziendale, attivazione di MFA e NAC.
04
Presidiare
Monitoraggio continuo degli eventi con il SOC, risposta agli incidenti e tuning delle politiche.
Tecnologie
- Fortinet: FortiEDR, FortiNAC, FortiAuthenticator e FortiPAM
- Cisco: Identity Services Engine (ISE)
- Integrazione con il SIEM e con il SOC 24/7
Per approfondire
Vuoi sapere quanto sono protette le tue postazioni?
Raccontaci il tuo contesto: ti rispondiamo con una proposta concreta. Puoi anche chiamarci al 800 035 430.